

Phishing e frodi bancarie digitali: autenticazione forte e responsabilità della banca
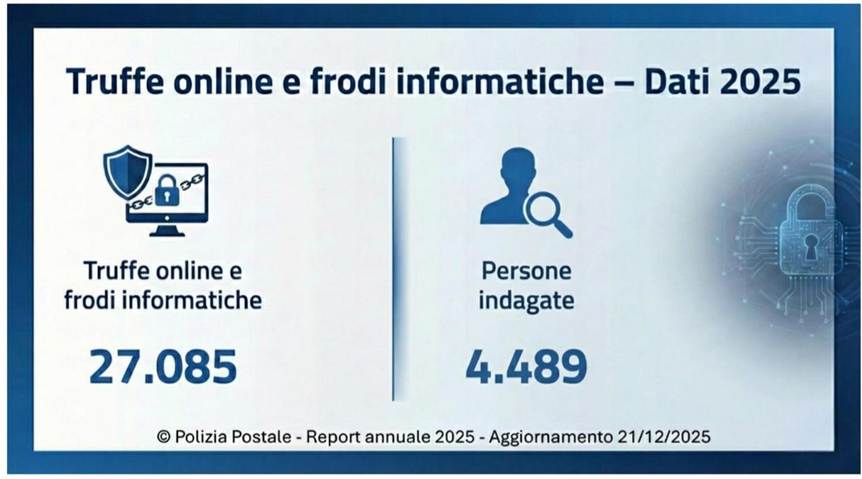
Le frodi informatiche sono ormai all’ordine del giorno: secondo il Report annuale 2025 della Polizia Postale Italiana, il cybercrime economico-finanziario conta 27.085 procedimenti trattati. Quando la frode colpisce un conto corrente, la responsabilità e l’obbligo di rimborso gravano in linea di principio sulla banca, che può liberarsene solo provando che il cliente ha agito con dolo o colpa grave. Su questo terreno la giurisprudenza è in continua evoluzione, soprattutto nel valutare quando le misure di sicurezza adottate dall’istituto di credito, a partire dall’autenticazione forte del cliente (SCA), possano dirsi adeguate. Da ultimo, la Corte di giustizia dell’Unione europea, con la sentenza del 15 ottobre 2026, ha chiarito che neppure la negligenza grave del cliente consente alla banca di rifiutare il rimborso immediato.
Sommario. 1. Phishing e frodi bancarie digitali: autenticazione forte e responsabilità della banca. – 2. Le dimensioni del fenomeno. – 3. Il quadro normativo: dalla PSD alla PSD2 e il D.lgs. 11/2010. – 4. L’autenticazione forte del cliente (SCA/MFA). – 5. L’onere della prova a carico dell’intermediario. – 6. Autenticazione vs autorizzazione: responsabilità della banca e rimborso. – 7. L’evoluzione della giurisprudenza di legittimità. – 8. Gli orientamenti più recenti: ABF e la Giurisprudenza di merito. – 9. La protezione dei dati personali: artt. 24, 32, 82 GDPR. – 10. Nuove prospettive: PSR/PSD3 e gli agenti di AI. – Conclusioni.
1. Le frodi informatiche ed il phishing
Il phishing, variante di fishing cioè “pescare”, è una tipologia di frode informatica, realizzata attraverso l’invio di e-mail contraffatte, per carpire dati riservati (quali numeri di carta di credito, password, informazioni relative ad account) oppure convincendo la vittima a compiere determinate azioni. Alcune varianti del phishing sono: lo smishing (invio di SMS) e il vishing (chiamata telefonica). I malintenzionati, fingendosi un ente affidabile, una banca o un corriere usano principalmente tecniche di social engineering: analizzano le abitudini delle potenziali vittime per sottrarre informazioni utili ed infatti è necessaria la partecipazione attiva della vittima. Attualmente il phishing si può considerare la principale minaccia per la sicurezza del settore bancario: l’autore, tramite una e-mail, si presenta come la banca e induce la vittima, creando solitamente un senso di urgenza, a cliccare su un link ed a condividere i propri dati bancari.
La condotta del phishing rileva ai sensi dell’articolo 640-ter del codice penale:
“Chiunque, alterando in qualsiasi modo il funzionamento di un sistema informatico o telematico o intervenendo senza diritto con qualsiasi modalità su dati, informazioni o programmi contenuti in un sistema informatico o telematico o ad esso pertinenti, procura a sé o ad altri un ingiusto profitto con altrui danno, è punito con la reclusione da sei mesi a tre anni e con la multa da euro 51 a 1.032.”
La pena è della reclusione da uno a cinque anni e della multa da trecentonove euro a millecinquecentoquarantanove euro se ricorre una delle circostanze previste dal numero 1) del secondo comma dell’articolo 640, ovvero se il fatto produce un trasferimento di denaro, di valore monetario o di valuta virtuale o è commesso con abuso della qualità di operatore del sistema.
→La pena è della reclusione da due a sei anni e della multa da euro 600 a euro 3.000 se il fatto è commesso con furto o indebito utilizzo dell’identità digitale in danno di uno o più soggetti.
Il delitto è punibile a querela della persona offesa, salvo che ricorra taluna delle circostanze di cui al secondo e terzo comma o la circostanza prevista dall’articolo 61, primo comma, numero 5, limitatamente all’aver approfittato di circostanze di persona, anche in riferimento all’età.”
Riguardo al terzo comma, come chiarito dalla Sezione II Penale della Corte di Cassazione, 14 febbraio 2024 n. 13559, la nozione di identità digitale ai fini dell’aggravante di frode informatica si applica anche ai sistemi gestiti dai privati, come le piattaforme di e-commerce e l’home banking (credenziali bancarie, chiavette elettroniche che generano OTP/PIN per il conto corrente) e non presuppone necessariamente una validazione da parte della Pubblica Amministrazione.
La distinzione con la truffa, articolo 640 del codice penale, è decisiva:
“Chiunque, con artifizi o raggiri, inducendo taluno in errore, procura a sé o ad altri un ingiusto profitto con altrui danno, è punito con la reclusione da sei mesi a tre anni e con la multa da euro 51 a euro 1.032.”
Infatti secondo la Cassazione n. 3065/1999 sono presenti nella frode informatica gli stessi elementi costitutivi della truffa, ma l’attività fraudolenta non investe la persona, bensì il sistema informatico. La frode informatica richiede un intervento dell’agente sul sistema; la truffa invece opera inducendo in errore la vittima. Nel phishing , che potremmo considerare classico, il criminale usa le credenziali sottratte e dispone lui stesso l’operazione, mentre nelle frodi da manipolazione è il cliente, ingannato, a disporre il pagamento. È fondamentale comprendere questa distinzione perché come si vedrà in seguito, da un lato si tratta di un’operazione che non è stata autorizzata, dall’altra invece vi è una autorizzazione frutto di inganno.
2. Le dimensioni del fenomeno
I dati più recenti confermano che il phishing sia un fenomeno rilevante e in rapida trasformazione:
La quarta divisione del servizio polizia postale per la sicurezza cibernetica, nell’azione di contrasto più recente al c.d. Financial Cybercrime, ha confermato la persistente diffusione di condotte truffaldine. Nel report annuale 2025 della Polizia Postale (dati consolidati al 21/12/2025) il cyber crime economico-finanziario conta 27.085 procedimenti trattati.
[Immagine: Polizia Postale, Report Annuale 2025]
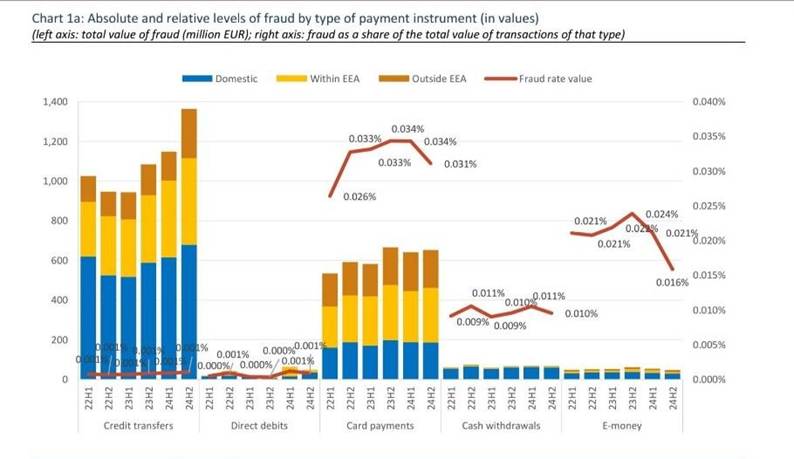
L’autorità bancaria europea (EBA) e la Banca Centrale Europea (BCE) nel rapporto congiunto del dicembre 2025 stimano le frodi nei pagamenti nello spazio economico europeo in 4,2 miliardi di euro nel 2024 e 3,5 miliardi nel 2023. Per i bonifici circa l’85% delle perdite è rimasto a carico degli utenti, soprattutto per le truffe che li hanno indotti a disporre operazioni fraudolente.
«Come mostra il Grafico 1a, i bonifici presentano il tasso di frode più basso. Poiché i bonifici hanno rappresentato la quota più elevata di frodi in termini di valore, tale tasso riflette l’elevato valore complessivo di questo strumento e il fatto che, nel suo utilizzo, la SCA viene applicata più spesso. Tra il 2023 e il 2024 i tassi annui di frode, pur restando notevolmente bassi, sono aumentati per i bonifici, gli addebiti diretti e i prelievi di contante, mentre sono diminuiti per i pagamenti con carta e la moneta elettronica.»
[Grafico 1a- fonte EBA-BCE, 2025 Report on Payment fraud]
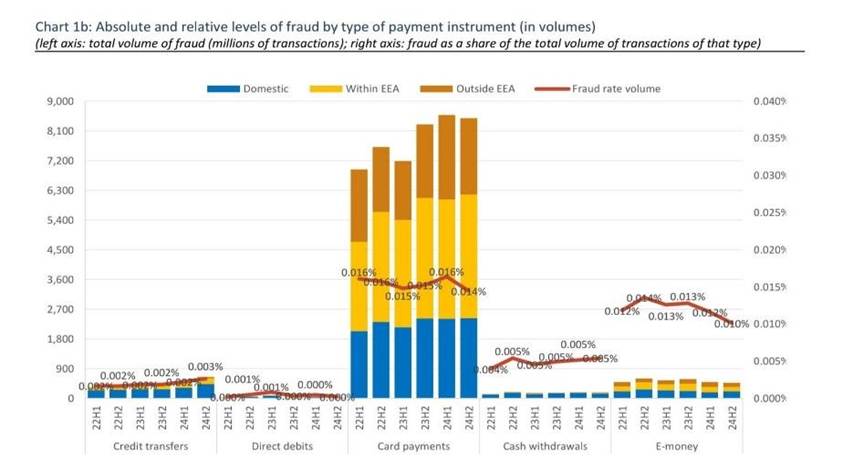
«Quanto ai volumi, il numero di operazioni fraudolente segnalate per tutti gli strumenti è aumentato di poco più di 1,8 milioni tra il 2023 e il 2024 (un incremento annuo del 10%), raggiungendo i 19,6 milioni di operazioni (cfr. Grafico 1b). Le frodi nei pagamenti con carta hanno rappresentato il numero più elevato di operazioni fraudolente in tutti i periodi di rilevazione. L’elevato numero di operazioni fraudolente nei pagamenti con carta potrebbe indicare che i truffatori sfruttano le operazioni di basso importo per le quali l’autenticazione forte del cliente (SCA) può non essere applicata, facendo leva sulle esenzioni dalla SCA. Nel 2024 sono state eseguite circa 17,06 milioni di operazioni fraudolente con carta, su circa 111,05 miliardi di operazioni disposte con carte emesse nell’UE/SEE. Il tasso annuo di frode sui volumi delle carte è stato pari allo 0,015% del numero totale dei pagamenti con carta nel 2024, praticamente invariato rispetto al 2023. Nel complesso, pur restando il più elevato rispetto agli altri strumenti, il tasso di frode nei pagamenti con carta si è mantenuto piuttosto stabile e contenuto, in termini di volumi, in tutti i periodi di rilevazione analizzati.»
[Grafico 1b-Fonte EBA-BCE, 2025 Report on payment fraud]
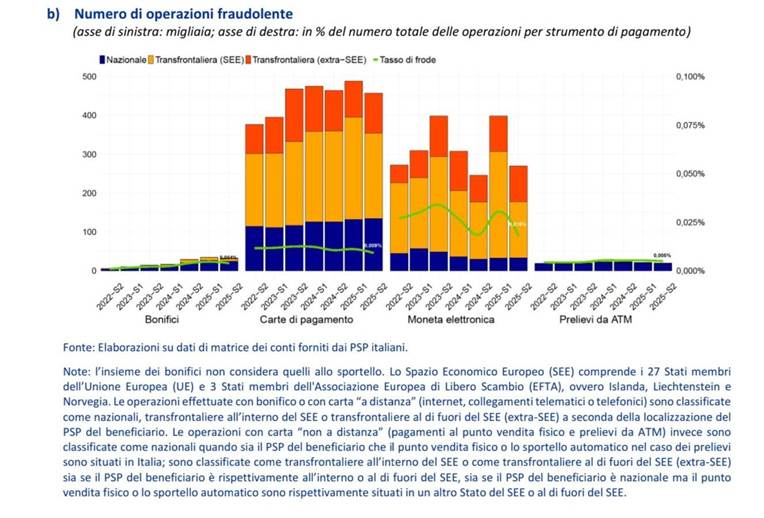
La Banca d’Italia nel Rapporto sulle operazioni di pagamento fraudolente, relativo al secondo semestre 2025, esamina i rischi legati ai principali strumenti di pagamento digitali offerti dai prestatori operanti in Italia per le operazioni al dettaglio: il tasso di frode è pari a 3 euro ogni 100.000 transati (0,003% in valore). Si nota che la manipolazione del pagatore si conferma la forma prevalente di frode sui bonifici e su di essa i presidi di sicurezza risultano meno efficaci.
[Grafico- Fonte: Banca d’Italia, Rapporto II semestre 2025]
“In termini di frequenza, il numero più elevato di operazioni fraudolente si osserva per le operazioni con carte di pagamento, che rappresentano lo strumento più utilizzato (circa il 65% del totale delle transazioni), seguite da quelle effettuate tramite moneta elettronica (prevalentemente carte prepagate). Il numero di bonifici fraudolenti disposti tramite PSP italiani è pari a 31.900; le operazioni fraudolente con carte di pagamento e moneta elettronica ammontano, rispettivamente, a 457.500 e
269.600, mentre i prelievi fraudolenti da ATM sono pari a 19.800.”
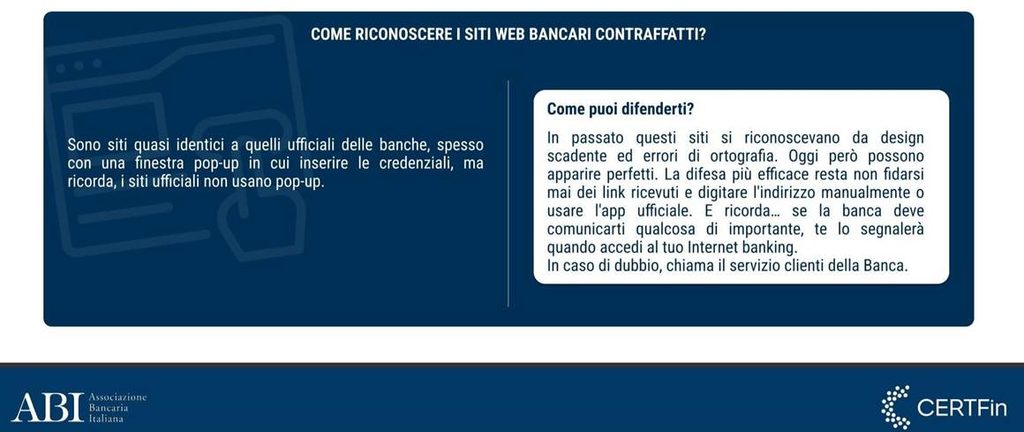
L’ABI- Associazione bancaria italiana- ha pubblicato a settembre 2026 un nuovo vademecum, in collaborazione con CERTFin, fornendo delle indicazioni pratiche per prevenire i rischi e operare in modo sicuro quando si utilizzano i canali bancari e di pagamento. All’interno della loro guida viene evidenziata la prassi dei moderni cybercriminali, i quali si concentrano sul fattore umano, sfruttando delle tattiche di manipolazione psicologica, dopo aver analizzato le abitudini di una persona.
[Immagine ABI-CERTFin]
3. Il quadro normativo: dalla PSD alla PSD2 e il D.lgs. 11/2010
La disciplina della responsabilità per operazioni fraudolente poggia su una disciplina di matrice europea: la prima direttiva sui servizi di pagamento, la Direttiva 2007/64/CE cosiddetta PSD (Payment Services Directive) , è stata recepita in Italia con il d.lgs. 27/01/2010 n. 11; la seconda, la Direttiva UE 2015/2366, cosiddetta PSD2, non è stata recepita in Italia con un nuovo testo autonomo, infatti il d.lgs. 15 dicembre 2017 n. 218, in vigore dal 13 gennaio 2018, ha modificato e integrato il d.lgs. 11/2010, che nella sua versione vigente costituisce pertanto la disciplina italiana di attuazione della PSD2. Le principali finalità della Direttiva sono contrastare le frodi e accrescere la fiducia dei consumatori nei pagamenti digitali, modernizzando il quadro normativo che regola i servizi digitali innovativi. Per perseguire tali obiettivi è stato adottato un nuovo strumento: Strong Customer Authentication (SCA). L’adozione effettiva di tale strumento, come chiarito dall’arbitro bancario finanziario, costituisce un presupposto giuridico e logico imprescindibile ai fini della valutazione della responsabilità dell’intermediario. Infatti in sua assenza, il ricorso del cliente viene accolto (ABF Napoli, numero 772/2026 e 826/2026).
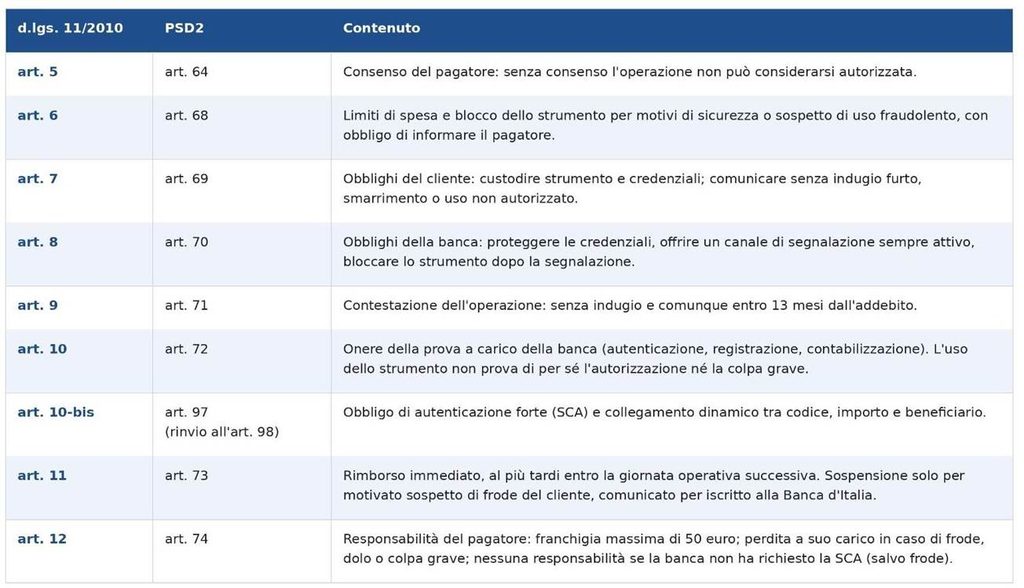
Qui di seguito una tabella di alcune norme chiave:
4. L’autenticazione forte del cliente (SCA/MFA)
L’autenticazione forte del cliente, Strong Customer Authentication (SCA), è una procedura di verifica che richiede l’uso di due o più fattori di autenticazione indipendenti tra loro, per verificare l’identità dell’utente quando effettua pagamenti online o accede ai conti. Si tratta di un requisito normativo introdotto dalla direttiva europea PSD2, al fine di migliorare la sicurezza ed impedire le frodi bancarie.
Tale nozione viene definita dalla direttiva stessa, ai sensi dell’articolo 4 “definizioni” paragrafo 30:
“un’autenticazione basata sull’uso di due o più elementi, classificati nelle categorie della conoscenza (qualcosa che solo l’utente conosce), del possesso (qualcosa che solo l’utente possiede) e dell’inerenza (qualcosa che caratterizza l’utente), che sono indipendenti, in quanto la violazione di uno non compromette l’affidabilità degli altri, e che è concepita in modo tale da tutelare la riservatezza dei dati di autenticazione.”
L’implementazione della SCA, ai sensi della PSD2, si fonda su alcuni requisiti essenziali:
- Multi-Factor Authentication (MFA) l’autenticazione a più fattori deve coinvolgere almeno due elementi delle categorie della conoscenza (solo qualcosa che l’utente conosce, un PIN) , possesso (qualcosa che solo l’utente possiede, come un dispositivo mobile) e inerenza (qualcosa di inerente all’utente, l’impronta digitale).
- Collegamento dinamico per ogni transazione a distanza, viene generato un codice di autenticazione unico che ha lo scopo di collegare l’importo ed il numero di conto del destinatario
- Esenzioni basate sul rischio i fornitori di servizi di pagamento possono esentare le transazioni a basso rischio dalla SCA senza compromettere la sicurezza
- Tracciabilità le operazioni e i fattori utilizzati sono registrati e sulla base di questi registri (log) la banca fonda la prova richiesta dall’articolo 10 d.lgs. 11/2010.
L’obbligo dell’autenticazione forte è previsto dall’articolo 97 della PSD2:
“1. Gli Stati membri provvedono a che un prestatore di servizi di pagamento applichi l’autenticazione forte del cliente quando il pagatore:
- accede al suo conto di pagamento on line;
- dispone un’operazione di pagamento elettronico;
- effettua qualsiasi azione, tramite un canale a distanza, che può comportare un rischio di frode nei pagamenti o altri abusi.
- Nel caso dell’avvio di un’operazione di pagamento elettronico a distanza di cui al paragrafo 1, lettera b), gli Stati membri provvedono affinché, per le operazioni di pagamento elettronico a distanza, i prestatori di servizi di pagamento applichino l’autenticazione forte del cliente che comprenda elementi che colleghino in maniera dinamica l’operazione a uno specifico importo e a un beneficiario specifico.
- Quanto al paragrafo 1, gli Stati membri provvedono a che i prestatori di servizi di pagamento abbiano predisposto misure di sicurezza adeguate per tutelare la riservatezza e l’integrità delle credenziali di sicurezza personalizzate degli utenti di servizi di pagamento.
L’articolo 10-bis del D.lgs. 11/2010 richiama l’articolo 98 PSD2, poiché è questa la norma che affida all’EBA il compito di elaborare le norme tecniche di regolamentazione, poi adottate con il Regolamento (UE) 2018/389 della Commissione. Tale regolamento disciplina anche l’esenzione da SCA: pagamenti di modesto importo, beneficiari di fiducia, operazioni ricorrenti e soprattutto operazioni giudicate basso rischio sulla base di un’analisi in tempo reale.
L’articolo 10-bis del D.lgs. così dispone:
“1. Conformemente all’articolo 98 della direttiva (UE) 2015/2366 e alle relative norme tecniche di regolamentazione adottate dalla Commissione europea, i prestatori di servizi di pagamento applicano l’autenticazione forte del cliente quando l’utente:
- accede al suo conto di pagamento on-line;
- dispone un’operazione di pagamento elettronico;
- effettua qualsiasi azione, tramite un canale a distanza, che può comportare un rischio di frode
nei pagamenti o altri abusi.
2. Nel caso dell’avvio di un’operazione di pagamento elettronico di cui al paragrafo 1, lettera b), per le operazioni di pagamento elettronico a distanza, l’autenticazione forte del cliente applicata dai prestatori di servizi di pagamento comprende elementi che colleghino in maniera dinamica l’operazione a uno specifico importo e a un beneficiario specifico.”
Soprattutto l’articolo 2 del Regolamento delegato 2018/389 impone alle banche meccanismi di monitoraggio delle operazioni:
“1. I prestatori di servizi di pagamento dispongono di meccanismi di monitoraggio delle operazioni che consentono loro di rilevare le operazioni di pagamento non autorizzate o fraudolente ai fini dell’attuazione delle misure di sicurezza di cui all’articolo 1, lettere a) e b).
Detti meccanismi si basano sull’analisi delle operazioni di pagamento, tenendo conto di elementi che sono tipici dell’utente dei servizi di pagamento in condizioni di normale utilizzo delle credenziali di sicurezza personalizzate.
2. I prestatori di servizi di pagamento provvedono affinché i meccanismi di monitoraggio delle operazioni tengano conto, come minimo, dei seguenti fattori di rischio:
- gli elenchi degli elementi di autenticazione compromessi o rubati;
- l’importo di ciascuna operazione di pagamento;
- gli scenari di frode noti nella prestazione dei servizi di pagamento;
- i segnali della presenza di malware in una qualsiasi delle sessioni della procedura di autenticazione;
- se il dispositivo o il software di accesso sono forniti dal prestatore di servizi di pagamento, un registro dell’utilizzo del dispositivo o del software di accesso forniti all’utente del servizio di pagamento e l’utilizzo anomalo degli stessi.”
5. L’onere della prova a carico dell’intermediario
Nonostante l’avvenuta introduzione della SCA il sistema continua a fondarsi su una precisa distribuzione dell’onere della prova tra cliente e banca. Assume qui un notevole rilievo l’art 10 del D.lgs. 11/2010:
“Qualora l’utente di servizi di pagamento neghi di aver autorizzato un’operazione di pagamento già eseguita o sostenga che questa non sia stata correttamente eseguita, è onere del prestatore di servizi di pagamento provare che l’operazione di pagamento è stata autenticata, correttamente registrata e contabilizzata e che non ha subito le conseguenze del malfunzionamento delle procedure necessarie per la sua esecuzione o di altri inconvenienti.
2. Quando l’utente di servizi di pagamento neghi di aver autorizzato un’operazione di pagamento eseguita, l’utilizzo di uno strumento di pagamento registrato dal prestatore di servizi di pagamento, compreso, se del caso, il prestatore di servizi di disposizione di ordine di pagamento, non è di per sé necessariamente sufficiente a dimostrare che l’operazione sia stata autorizzata dall’utente medesimo, né che questi abbia agito in modo fraudolento o non abbia adempiuto con dolo o colpa grave a uno o più degli obblighi di cui all’articolo 7. È onere del prestatore di servizi di pagamento, compreso, se del caso, il prestatore di servizi di disposizione di ordine di pagamento, fornire la prova della frode, del dolo o della colpa grave dell’utente.”
L’articolo 10 stabilisce che, nel caso in cui il cliente neghi di aver autorizzato un’operazione di pagamento ormai eseguita o sostenga che essa sia stata eseguita in modo inesatto, incombe sulla banca l’onere di dimostrare che l’operazione sia stata autenticata, correttamente registrata e contabilizzata e che non abbia subito le conseguenze del malfunzionamento delle procedure necessarie per la sua esecuzione.
Qual è l’oggetto della prova richiesta alla banca?
Si richiede l’affidabilità del proprio sistema organizzativo, oltre alla dimostrazione della regolare esecuzione tecnica dell’operazione.
Quando possiamo ritenere che il corretto superamento della procedura di autenticazione coincida con l’autorizzazione da parte del cliente?
Infatti l’autenticazione, che prima era considerata indice di volontà del cliente, potrebbe non essere necessariamente ricondotta all’utilizzatore. A causa di ciò si va a creare una dissociazione tra l’autenticazione e l’autorizzazione: la procedura tecnica con cui il sistema identifica il cliente ( ) può essere corretta, ma l’operazione può essere che non sia una scelta libera, consapevole ed effettiva del cliente ( ).
6. Autenticazione vs autorizzazione: responsabilità della banca e rimborso
Qual è la responsabilità della banca verso il cliente, vittima di una frode informatica?
Una volta accertato che la SCA è stata adottata, il giudice o l’ABF dovranno poi verificare se l’intero sistema di sicurezza fosse concretamente idoneo a prevenire, intercettare o bloccare un’operazione anomala. Per cui è fondamentale distinguere la verifica della regolarità tecnica del pagamento dalla effettiva riferibilità al cliente. La banca deve dimostrare che:
- l’operazione, nel suo complesso, non presenti elementi incompatibili con il normale comportamento del cliente
- Il sistema predisposto dall’intermediario fosse idoneo ad intercettare eventuali anomalie.
Compresa questa distinzione tra autenticazione e autorizzazione, poniamo il caso in cui un cliente, vittima di phishing, abbia autenticato correttamente l’operazione, pur non volendo autorizzarla. Se l’operazione non è stata autorizzata, si presenta l’obbligo di rimborso dell’articolo 73:
Articolo 73
Responsabilità del prestatore di servizi di pagamento per le operazioni di pagamento non autorizzate
“1. Gli Stati membri provvedono affinché, fatto salvo l’articolo 71, nel caso di un’operazione di pagamento non autorizzata il prestatore di servizi di pagamento del pagatore rimborsi al pagatore l’importo dell’operazione di pagamento non autorizzata, immediatamente e in ogni caso al più tardi entro la fine della giornata operativa successiva a quella in cui prende atto dell’operazione o riceve una notifica in merito, a meno che il prestatore di servizi di pagamento del pagatore abbia ragionevoli motivi per sospettare una frode e comunichi tali motivi per iscritto alla pertinente autorità nazionale competente. Se del caso, il prestatore di servizi di pagamento del pagatore riporta il conto di pagamento addebitato nello stato in cui si sarebbe trovato se l’operazione di pagamento non autorizzata non avesse avuto luogo. Sarà inoltre assicurato che la data valuta dell’accredito sul conto di pagamento del pagatore non sia successiva alla data di addebito dell’importo.”
Articolo 74
Responsabilità del pagatore per le operazioni di pagamento non autorizzate
“1. In deroga all’articolo 73 il pagatore può essere obbligato a sopportare, a concorrenza massima di 50 EUR, la perdita relativa ad operazioni di pagamento non autorizzate derivante dall’uso di uno strumento di pagamento smarrito o rubato o dall’appropriazione indebita di uno strumento di pagamento. Il primo comma non si applica se:
- lo smarrimento, il furto o l’appropriazione indebita di uno strumento di pagamento non potevano essere notati dal pagatore prima di un pagamento, ad eccezione dei casi in cui il pagatore ha agito in modo fraudolento; o
- la perdita è stata causata da atti o omissioni di dipendenti, agenti o succursali di un fornitore di servizi di pagamento o di un’entità a cui sono state esternalizzate le attività.
Il pagatore sostiene tutte le perdite relative ad operazioni di pagamento non autorizzate se è incorso in esse agendo in modo fraudolento o non adempiendo a uno o più degli obblighi di cui all’articolo 69 dolosamente o con negligenza grave. In tali casi, il massimale di cui al primo comma non si applica.
Nei casi in cui il pagatore non ha agito in modo fraudolento o non è intenzionalmente inadempiente ai propri obblighi di cui all’articolo 69, gli Stati membri possono ridurre la responsabilità di cui al presente paragrafo tenendo conto, in particolare, della natura delle credenziali di sicurezza personalizzate e delle specifiche circostanze dello smarrimento, del furto o dell’appropriazione indebita.
- Se il prestatore di servizi di pagamento del pagatore non esige un’autenticazione forte del cliente, il pagatore non sopporta alcuna conseguenza finanziaria salvo qualora abbia agito in modo fraudolento. Qualora non accettino un’autenticazione forte del cliente, il beneficiario o il suo prestatore di servizi di pagamento rimborsano il danno finanziario causato al prestatore di servizi di pagamento del pagatore.
- Salvo qualora abbia agito in modo fraudolento, il pagatore non sopporta alcuna conseguenza finanziaria derivante dall’uso di uno strumento di pagamento smarrito, rubato o oggetto di appropriazione indebita, intervenuto dopo la notifica ai sensi dell’articolo 69, paragrafo 1, lettera b).
Se il prestatore di servizi di pagamento non fornisce strumenti adeguati per la notifica, in qualsiasi momento, dello smarrimento, del furto o dell’appropriazione indebita di uno strumento di pagamento, secondo quanto disposto dall’articolo 70, paragrafo 1, lettera c), il pagatore non è responsabile delle conseguenze finanziarie derivanti dall’uso dello strumento di pagamento, salvo qualora abbia agito in modo fraudolento.
Comprese le responsabilità del cliente e della banca, analizziamo di seguito gli obblighi a carico delle due parti:
Articolo 69
Obblighi a carico dell’utente di servizi di pagamento in relazione agli strumenti di pagamento e alle credenziali di sicurezza personalizzate
“1. L’utente di servizi di pagamento autorizzato ad utilizzare lo strumento di pagamento:
- utilizza lo strumento di pagamento conformemente alle condizioni che ne disciplinano l’emissione e l’uso le quali devono essere obiettive, non discriminatorie e proporzionate;
- notifica senza indugio al prestatore dei servizi di pagamento, o al soggetto specificato da quest’ultimo, non appena ne abbia conoscenza, lo smarrimento, il furto, l’appropriazione indebita o l’utilizzo non autorizzato dello strumento di pagamento.
2. Ai fini del paragrafo 1, lettera a), non appena riceva uno strumento di pagamento, l’utente di servizi di pagamento adotta in particolare tutte le ragionevoli misure per proteggere le credenziali di sicurezza personalizzate dello strumento di pagamento.”
Articolo 70
Obblighi a carico del prestatore di servizi di pagamento in relazione agli strumenti di pagamento
1. Il prestatore di servizi di pagamento che emette lo strumento di pagamento:
a) assicura che le credenziali di sicurezza personalizzate siano accessibili solo all’utente di servizi
di pagamento autorizzato ad utilizzare lo strumento stesso, fatti salvi gli obblighi imposti all’utente di servizi di pagamento di cui all’articolo 69;
- si astiene dall’inviare uno strumento di pagamento non richiesto, salvo qualora uno strumento di pagamento già detenuto dall’utente debba essere sostituito;
- assicura che siano sempre disponibili mezzi adeguati affinché l’utente dei servizi di pagamento possa provvedere alla notifica di cui all’articolo 69, paragrafo 1, lettera b), o richiedere lo sblocco dello strumento di pagamento ai sensi dell’articolo 68, paragrafo 4; su richiesta il prestatore di servizi di pagamento fornisce all’utente dei servizi di pagamento mezzi per provare l’avvenuta notifica nei 18 mesi successivi alla stessa;
- fornisce all’utente dei servizi di pagamento la possibilità di procedere alla notifica a norma dell’articolo 69, paragrafo 1, lettera b), a titolo gratuito e imputa, eventualmente, solo i costi di sostituzione direttamente attribuiti allo strumento di pagamento;
- impedisce qualsiasi utilizzo dello strumento di pagamento una volta effettuata la notifica ai sensi dell’articolo 69, paragrafo 1, lettera b).
2. Il prestatore di servizi di pagamento sostiene il rischio dell’invio all’utente dei servizi di pagamento di uno strumento di pagamento o delle eventuali relative credenziali di sicurezza personalizzate.
Possiamo porre la responsabilità su tre livelli:
- Ad un primo livello una responsabilità “esclusiva” della banca, ai sensi dell’articolo 8 d.lgs. 11/2010. L’utente non sopporta alcuna perdita in relazione ad utilizzi non autorizzati di strumenti di pagamento che siano diretta conseguenza di violazioni degli obblighi in capo al prestatore di servizi di pagamento.
- Ad un secondo livello pur non essendo riscontrabile una violazione in capo al prestatore di servizi di pagamento ai sensi degli artt. 8 e 10 bis del d. lgs. 11/2010, lo stesso prestatore è chiamato a sopportare il “rischio economico” delle operazioni non autorizzate salvo un contributo dell’utente non superiore ad Euro 50.
- Ad un terzo livello si collocano i casi di responsabilità “esclusiva” dell’utente che sopporta integralmente le conseguenze economiche delle operazioni non autorizzate, qualora sia riscontrabile una violazione con dolo o colpa grave dello stesso utente degli obblighi di cui all’art. 7 del d. lgs. 11/2010.
Quando l’operazione può essere considerata anomala?
Il punto di riferimento normativo è l’articolo 2 del Regolamento delegato (UE) 2018/389, che impone alla banca di monitorare le operazioni, tenendo conto del comportamento abituale del cliente. Nella giurisprudenza più recente ricorrono alcuni indici concreti: l’orario inconsueto, il beneficiario nuovo, l’IBAN estero, l’importo elevato rispetto all’operatività usuale.
Quando possiamo ritenere che sussista la colpa grave del cliente ?
La colpa grave si riferisce ad una violazione di uno o più obblighi in capo all’utente, ai sensi dell’art. 7 del d. lgs. 11/2010- art.69 PSD2, di diligente custodia ed utilizzo dello strumento di pagamento, ovvero di tempestiva comunicazione all’intermediario dei casi di smarrimento, furto, appropriazione indebita o uso non autorizzato. Si possono individuare le seguenti situazioni sintomatiche, frutto della giurisprudenza consolidata dei Collegi dell’Arbitro Bancario Finanziario (ABF):
- la comunicazione a terzi, poi rivelatisi autori della frode, delle credenziali di sicurezza personalizzate o dei codici di accesso ai servizi bancari online, anche quando il cliente lo abbia sostanzialmente ammesso nel ricorso o nella denuncia all’Autorità;
- il contatto, telefonico o via SMS, da parte di soggetti estranei al prestatore di servizi di pagamento, i cui recapiti non corrispondevano a quelli ufficiali di quest’ultimo;
- l’aver trascurato gli avvisi inviati dal prestatore tramite e-mail, notifica push o SMS, compresi quelli che segnalavano la richiesta di autorizzazione delle operazioni poi rivelatesi fraudolente;
- l’esecuzione dell’operazione contestata dallo stesso indirizzo IP già usato per operazioni precedenti mai disconosciute dal cliente;
- la ricezione, da parte del cliente, di comunicazioni autentiche del prestatore che lo avvertivano dell’attivazione di una nuova utenza o dell’esecuzione di operazioni di pagamento;
- la ricezione di messaggi con evidenti segnali di anomalia e del tutto privi di credibilità; la genericità o insufficienza della ricostruzione dei fatti offerta dal cliente nelle varie sedi (disconoscimento, denuncia, reclamo, ricorso all’ABF), tale da far ritenere che, in un contesto protetto dall’autenticazione forte (SCA) del prestatore, egli sia venuto meno al dovere di custodire con diligenza le credenziali e abbia di fatto reso possibile l’operazione fraudolenta.
Tra la responsabilità esclusiva della banca e quella esclusiva del cliente, la prassi dell’ABF ammette anche soluzioni intermedie, ripartendo la perdita tra le parti. Ne è un esempio la decisione ABF, Collegio di Torino, 13 novembre 2025, n. 9922. Il cliente, dopo un SMS apparentemente proveniente dalla propria banca, era stato contattato da un falso operatore antifrode che, con il pretesto di stornare operazioni sospette, lo aveva convinto a installare un software di condivisione dello schermo, attraverso il quale il truffatore aveva disposto diversi bonifici a proprio favore. Il Collegio ha ritenuto provata l’adozione della SCA e, pur ricordando che non ogni imprudenza integra la colpa grave, ma solo la condotta abnorme e inescusabile (Collegio di coordinamento, n. 5304/2013), ha ravvisato nel caso concreto una grave negligenza del cliente, che aveva agevolato il frodatore. Tenuto conto della particolare insidiosità dello spoofing, ha tuttavia ripartito la responsabilità per un terzo a carico della banca e per due terzi a carico del cliente: una soluzione che attenua la rigidità dell’art. 12, secondo cui la colpa grave porrebbe l’intera perdita a carico del cliente.
Sul piano europeo, con la recentissima sentenza del 15 ottobre 2026, causa C-70/25 Tukowiecka, la Corte di Giustizia dell’Unione Europea, ha stabilito che la negligenza grave del cliente non consente al prestatore di rifiutare il rimborso immediato di un’operazione non autorizzata. Tale principio viene formulato analizzando congiuntamente gli articoli 73 e 74 della PSD2.
Il caso riguardava una cliente polacca che, ingannata da un falso acquirente su una piattaforma di vendita, aveva inserito le credenziali su un sito che imitava quello della banca, subendo un bonifico fraudolento di circa 700 euro. La Corte ha ritenuto che l’unica eccezione al rimborso immediato resti il ragionevole sospetto di una frode commessa dal cliente, comunicato per iscritto all’autorità competente.
7. L’evoluzione della giurisprudenza di legittimità
In un primo tempo la Corte di Cassazione ha riconosciuto la responsabilità della banca per l’uso abusivo delle credenziali di home banking all’Articolo 2050 c.c (attività pericolose) richiamato dall’allora vigente articolo 15 del codice privacy per i danni da trattamento di dati personali, abrogato dal d.lgs. 2018 n. 101 in sede di adeguamento al GDPR. La Sentenza della Cassazione n. 10638/2016 ha affermato che sia sufficiente per il correntista provare il danno, mentre la banca risponde se non dimostra che l’evento discende da trascuratezza, errore o frode del cliente o da forza maggiore.
Con l’ordinanza della Cassazione Civile Sezione I del 13 marzo 2023, n. 7214, la corte esclude la responsabilità della banca nei confronti di correntisti che avevano comunicato le proprie credenziali attraverso un sito ingannevole. La loro condotta è stata qualificata come credulità colpevole e inescusabile, poiché il phishing era ormai un fenomeno noto all’uomo comune ed evitabile con un minimo di diligenza.
Un anno dopo la Cassazione Civile Sezione III del 12 febbraio 2024 n. 3780 ha confermato la condanna di Poste Italiane a risarcire un cliente vittima di phishing sulla propria carta Postepay Evolution. La corte ha ribadito la natura contrattuale della responsabilità ed il parametro dell’accorto banchiere, secondo l’articolo 1176 comma 2 Codice Civile. Poiché la sottrazione fraudolenta dei codici rientra nel rischio di impresa, la banca si può liberare solo provando eventi che si collochino oltre lo sforzo diligente esigibile, in questo caso ha pesato la mancata attivazione dell’SMS alert.
In questa stessa direzione si collocano la Cassazione Sezione III del 3 novembre 2023 n 30588 e ordinanza 4 dicembre 2024 n 31052, secondo cui la SCA è il requisito minimo ma non esaurisce la diligenza qualificata dell’intermediario quando l’operazione presenti indici di anomalia oggettivamente rilevabili.
Queste due diverse linee di pensiero in realtà non sono in contraddizione. Infatti il sistema si regge su una cooperazione tra banca e cliente: la banca deve predisporre misure di sicurezza adeguate e aggiornate, il cliente deve custodire le credenziali e comportarsi con prudenza. Il giudizio di responsabilità richiede due accertamenti autonomi, l’adeguatezza del sistema bancario e la condotta del cliente e nessuno dei due assorbe l’altro.
8. Gli orientamenti più recenti: ABF e la Giurisprudenza di merito
Le decisioni del 2026 confermano lo spostamento dell’accertamento dalla regolarità tecnica dell’operazione all’adeguatezza complessiva del sistema di sicurezza.
Il collegio di Napoli dell’ABF, pronuncia 772/2026, ha esaminato due bonifici istantanei disconosciuti dal cliente di un istituto di moneta elettronica estero operante in Italia tramite succursale. Il ricorrente lamentava che l’intermediario non avesse bloccato le operazioni nonostante due segnalazioni inviate pochi minuti dopo la loro esecuzione. Il collegio ha ribadito che la responsabilità del prestatore è esclusa unicamente quando questi possa provare di aver adottato la SCA e di aver dimostrato dolo o colpa grave dell’utente, non bastando la mera regolarità formale delle transazioni. Poiché l’intermediario, non costituitosi, non aveva provato l’adozione dell’autenticazione forte il ricorso è stato accolto. Infatti mancava la prova a monte della sicurezza del sistema.
In tal senso si è pronunciato l’ABF Napoli n 826/2026, il quale ha condannato un intermediario a restituire 37.116 euro su 23 operazioni disconosciute (40.615,84 euro complessivi) eseguite in poche ore in assenza di SCA. Dunque la conformità alla SCA non si presume ma è un fatto che l’intermediario deve provare.
Mentre la sentenza del giudice di pace di Empoli, n. 32 del 19 marzo 2026, affronta uno degli scenari tecnicamente più insidiosi: un bonifico fraudolento eseguito tramite un trojan bancario che aveva consentito a terzi di controllare il dispositivo del cliente e di superare l’autenticazione forte. Questo caso illustra bene la crisi della coincidenza tra autenticazione e autorizzazione. Infatti il malware non aggira la SCA ma la utilizza: opera con credenziali autentiche, sicché la correttezza dei log è l’effetto normale della frode, non la volontà del cliente. La banca è stata condannata a pagare i 2.700 euro sottratti e sono stati applicati questi principi:
L’inversione della prova sulla causa della compromissione:
- La banca sosteneva che il malware fosse stato scaricato per via di un comportamento incauto del cliente. Il giudice ha stabilito che si tratta di mere supposizioni. Spetta alla banca dimostrare la condotta gravemente negligente del cliente nell’installazione del virus, prova che l’istituto non è stato in grado di fornire;
- La violazione degli obblighi di vigilanza attiva (Fraud Detection): Il giudice ha evidenziato la presenza di macroscopici indicatori di anomalia (flags): il bonifico era stato eseguito in piena notte (ore 04:46), verso un IBAN estero (lituano) mai censito prima e per una cifra insolita;
- L’inadeguatezza del sistema di sicurezza “aggirabile”:
Se un sistema di sicurezza, per quanto conforme alla SCA, può essere strumentalizzato o controllato da un malware remoto, significa che quel sistema non è oggettivamente sicuro rispetto allo stato dell’arte tecnologico.
9. La protezione dei dati personali: artt. 24, 32, 82 GDPR
Come analizzato da Domenegotti, Cammarano e Gennaro, vi è un progressivo dialogo tra la disciplina dei servizi di pagamento e la normativa in materia di protezione dei dati personali. Infatti credenziali, codici, dati dello storico operativo, sono dati personali del cliente e la banca li tratta in qualità di titolare. Il regolamento UE 2016/679 offre così un secondo parametro di responsabilità che si affianca a quello riguardante la disciplina dei pagamenti. Tra le disposizioni sono centrali:
L’articolo 24 “Responsabilità del titolare”: impone misure tecniche ed organizzative adeguate a garantire ed essere in grado di dimostrare la conformità del trattamento. Si tratta del principio di accountability, che richiede una valutazione continua dei rischi.
L’articolo 32 “sicurezza del trattamento”: impone misure adeguate al rischio, tenendo conto dello stato dell’arte, dei costi, della natura del trattamento e della gravità dei rischi per gli interessati. Nel settore bancario ciò significa non solo autenticazione robusta ma anche monitoraggio , rilevazione delle anomalie e gestione degli incidenti.
Articolo 82 “Diritto al risarcimento”: chiunque subisca un danno materiale o immateriale per una violazione del regolamento ha diritto al risarcimento; il titolare è esonerato solo se dimostra che l‘evento dannoso non gli è in alcun modo imputabile.
La Corte di giustizia dell’unione europea ha precisato la portata di queste norme proprio in un caso di attacco informatico (CGUE, 14 dicembre 2023, causa C-340-21, Natsionalna agentsia za prihodite). La sola divulgazione non autorizzata di dati ad opera di terzi non basta a dimostrare che le misure fossero inadeguate; ma spetta al titolare provarne l’adeguatezza ed il timore di un uso abusivo dei dati può costituire di per sé danno immateriale.
Il GDPR rafforza la posizione del cliente in tre modi:
- Fornisce un titolo autonomo di responsabilità, utile soprattutto quando l’operazione sia qualificabile come autorizzata ed il regime di rimborso del d.lgs. 11/2010 non operi.
- Copre il danno immateriale, che la disciplina dei pagamenti, orientata alla restituzione dell’importo non considera.
- Colloca sul titolare (la banca) l’onere di dimostrare l’adeguatezza delle misure in sostanziale continuità con la funzione che in passato svolgeva il rinvio all’articolo 2050 c.c.
10. Nuove prospettive: PSR/PSD3 e gli agenti di AI
Il 27 novembre 2025 Parlamento Europeo e Consiglio hanno raggiunto un accordo politico provvisorio su due testi destinati a sostituire la PSD2: un regolamento sui servizi di pagamento (PSR), direttamente applicabile, ed una terza direttiva (PSD3). I testi di compromesso sono stati resi disponibili nella primavera del 2026 e approvati in commissione ECON nel maggio 2026. La riforma prende atto della crisi della coincidenza tra autenticazione e autorizzazione e tenta di estendere la tutela alle frodi da manipolazione, oggi in larga parte escluse dal regime di rimborso. Infatti la SCA, pur essendo robusta contro gli attacchi informatici diretti, fallisce dinanzi all’ingegneria sociale, dove il cliente viene manipolato per autorizzare l’operazione.
Il PSR introduce il principio del rimborso anche per le frodi basate sulla manipolazione (authorised push payment fraud), se il cliente è stato tratto in inganno da un malintenzionato che impersonava un dipendente dell’istituto.
Una sfida ulteriore si profila con i pagamenti disposti da agenti di Intelligenza artificiale, sistemi capaci di eseguire acquisti in autonomia per conto dell’utente. Nel settembre 2025 Google ha presentato Agent Payment Protocol (AP2), uno standard aperto sostenuto da oltre sessanta operatori, tra cui Mastercard e PayPal , fondato su mandati digitali firmati crittograficamente che fissano l’intenzione dell’utente: l’utente umano non condivide le proprie credenziali bancarie con l’AI. Rilascia invece un mandato digitale firmato crittograficamente, il quale stabilisce in anticipo i confini operativi dell’agente (es. “Puoi spendere fino a 50€ al mese per l’acquisto di forniture per l’ufficio”).
Conclusioni
La disciplina delle frodi bancarie sta attraversando una ridefinizione del contenuto della diligenza richiesta all’intermediario. Sebbene l’autenticazione forte resti un presidio essenziale, ed i dati ne confermano l’efficacia contro le frodi tecniche, non è più l’unico parametro di valutazione perché una operazione può essere perfettamente autenticata ma non autorizzata né voluta dal cliente. Infatti l’onere della prova della banca si estende dalla regolarità dell’autenticazione all’adeguatezza dell’intero sistema di sicurezza, monitoraggio e fraud detection compresi. La colpa grave del cliente va accertata con rigore e non può essere desunta dal solo fatto di essere stato ingannato, e dopo la sentenza del 15/10/2026 essa non giustifica il diniego del rimborso immediato. Anche la protezione dei dati personali offre un titolo di responsabilità autonomo e complementare, che copre anche il danno immateriale. Resta scoperta l’area delle frodi da manipolazione del pagatore, in cui è il cliente stesso a disporre il pagamento ed in cui oggi si concentrano le perdite, infatti qui interverrà la riforma PSR/PSD3.
Fonti
NORMATIVA NAZIONALE
Codice penale, artt. 640 e 640-ter.
https://www.normattiva.it/uri-res/N2Ls?urn:nir:stato:regio.decreto:1942-03-16;262
D.lgs. 27 gennaio 2010, n. 11, Attuazione della direttiva 2007/64/CE relativa ai servizi di pagamento nel mercato interno (testo vigente).
https://www.normattiva.it/uri-res/N2Ls?urn:nir:stato:decreto.legislativo:2010-01-27;11
D.lgs. 15 dicembre 2017, n. 218, Recepimento della direttiva (UE) 2015/2366 relativa ai servizi di pagamento nel mercato interno.
https://www.normattiva.it/uri-res/N2Ls?urn:nir:stato:decreto.legislativo:2017-12-15;218
D.lgs. 10 agosto 2018, n. 101, Disposizioni per l’adeguamento della normativa nazionale al
Regolamento (UE) 2016/679. https://www.normattiva.it/urires/N2Ls?urn:nir:stato:decreto.legislativo:2018–08–10;101
NORMATIVA EUROPEA
Direttiva 2007/64/CE del Parlamento europeo e del Consiglio, del 13 novembre 2007, relativa ai servizi di pagamento nel mercato interno (PSD).
https://eur-lex.europa.eu/legal-content/IT/TXT/?uri=CELEX:32007L0064
Direttiva (UE) 2015/2366 del Parlamento europeo e del Consiglio, del 25 novembre 2015, relativa ai servizi di pagamento nel mercato interno (PSD2).
https://eur-lex.europa.eu/legal-content/IT/TXT/?uri=CELEX:32015L2366
Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio, del 27 aprile 2016, relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali (GDPR).
https://eur-lex.europa.eu/eli/reg/2016/679/oj
Regolamento delegato (UE) 2018/389 della Commissione, del 27 novembre 2017, che integra la direttiva (UE) 2015/2366 per quanto riguarda le norme tecniche di regolamentazione per l’autenticazione forte del cliente e gli standard aperti di comunicazione comuni e sicuri. https://eur–lex.europa.eu/eli/reg_del/2018/389/oj
Parlamento europeo, Payment services deal: more protection from online fraud and hidden fees, comunicato stampa del 27 novembre 2025 (accordo provvisorio PSR/PSD3).
GIURISPRUDENZA EUROPEA
Corte di giustizia UE, sentenza 15 ottobre 2026, causa C-70/25, Tukowiecka. https://curia.europa.eu/juris/documents.jsf?num=C–70/25
Comunicato stampa n. 147/26: https://curia.europa.eu/site/upload/docs/application/pdf/202610/cp260147it.pdf
Corte di giustizia UE, sentenza 14 dicembre 2023, causa C-340/21, Natsionalna agentsia za prihodite.
https://curia.europa.eu/juris/documents.jsf?num=C–340/21
GIURISPRUDENZA ITALIANA
Cass.pen.,n. 3065/1999.
Cass. pen., sez. II, 14 febbraio 2024 (dep. 3 aprile 2024), n. 13559. https://www.studiocerbone.com/?p=485709
Cass. civ., n. 10638/2016 (citata in Domenegotti, Cammarano, Gennaro, cit.).
Cass. civ., sez. I, ord. 13 marzo 2023, n. 7214.
Cass. civ., sez. III, ord. 3 novembre 2023, n. 30588 (citata in Domenegotti, Cammarano, Gennaro, cit.).
Cass. civ., sez. III, 12 febbraio 2024, n. 3780.https://www.lexced.com/?p=38738
Cass. civ., sez. III, ord. 4 dicembre 2024, n. 31052 (citata in Domenegotti, Cammarano, Gennaro, cit.).
Giudice di pace di Empoli, 19 marzo 2026, n. 32.
https://www.studiocataldi.it/articoli/48090–bonifico–fraudolento–e–banca–responsabile.asp
DECISIONI DELL’ARBITRO BANCARIO FINANZIARIO
ABF, Collegio di Napoli, 28 gennaio 2026, n. 772.
https://www.dirittobancario.it/wp–content/uploads/2026/06/ABF–772–2026.pdf
ABF, Collegio di Napoli, 29 gennaio 2026, n. 826.
https://www.dirittobancario.it/art/assenza-di-strong-customer-authentication-rimborso-del-psp
ABF, Collegio di Torino, 13 novembre 2025, n. 9922.
https://www.dirittobancario.it/art/spoofing-e-concorso-del-fatto-colposo-del-cliente
RAPPORTI E DATI
Polizia Postale e per la Sicurezza Cibernetica, Report annuale 2025 (dati consolidati al 21 dicembre 2025), sintesi in Cybersecurity360.
European Banking Authority (EBA) – Banca centrale europea (BCE), 2025 Report on payment fraud, dicembre 2025.
https://www.ecb.europa.eu/press/intro/publications/pdf/ecb.ebaecb202512.en.pdf
Comunicato stampa BCE del 15 dicembre 2025:
https://www.ecb.europa.eu/press/pr/date/2025/html/ecb.pr251215~e133d9d683.en.html
Passi citati nel testo (originale inglese):
“As shown in Chart 1a, credit transfers have the lowest fraud rate. Given that credit transfers accounted for the highest share of fraud in value terms, that rate reflects the large overall value of this instrument and the fact that SCA is more often applied when using it. The annual fraud rates, while remaining considerably low, increased for credit transfers, direct debits and cash withdrawals, while decreasing for card payments and e-money, from 2023 to 2024.”
“In relation to volumes, the number of reported fraudulent operations for all instruments increased by slightly over 1.8 million from 2023 to 2024 (a year-on-year increase of 10%) reaching 19.6 million transactions (see Chart 1b). Card payment fraud accounted for the largest number of fraudulent transactions across all reporting periods. The high number of fraudulent transactions in card payments may indicate fraudsters take advantage of low value transactions where strong customer authentication (SCA) may not be applied, leveraging on SCA exemptions. In 2024, around 17.06 million fraudulent card transactions were executed out of around 111.05 billion transactions initiated with cards issued in the EU/EEA. The annual fraud rate for card volumes accounted for 0.015% of the total number of card payments in 2024, practically the same as 2023. Overall, while still being the highest when compared to other instruments, fraud rates for card payments remained fairly stable and low in terms of volumes across all reporting periods analysed.”
Banca d’Italia, Rapporto sulle operazioni di pagamento fraudolente in Italia – II semestre 2025, 20 luglio 2026.
https://www.bancaditalia.it/compiti/sispaga–mercati/comitato–pagamenti–italia/Rapporto–operazionifraudolente–II–semestre–2025.pdf
ABI – CERTFin, vademecum sulla sicurezza dei canali bancari e di pagamento, settembre 2026 https://www.abi.it/download/guida–contro–letruffedigitali/?wpdmdl=60965&refresh=6ab4c1e168d211790231009
DOTTRINA E APPROFONDIMENTI
M. Domenegotti, J. Cammarano, C. Gennaro, La responsabilità della banca per frodi nei servizi di pagamento, in DirittoBancario.it, 28 settembre 2026.
https://www.dirittobancario.it/art/la-responsabilita-della-banca-per-frodi-nei-servizi-di-pagamento
Google introduces open protocol for AI agent payments, in The Decoder, settembre 2025.
https://the-decoder.com/google-introduces-open-protocol-for-ai-agent-payments/
Di Beatrice Meloni Studentessa in Giurisprudenza presso l’Università degli Studi di Cagliari.