

Strategie di mitigazione dei rischi informatici nel settore strategico delle risorse idriche degli Stati Uniti
Il 6 agosto 2026 la CBS dava notizia di attacchi informatici in Minnesota, Michigan, Georgia e South Dakota e nel New Jersey, a diverse azione di gestione idrica per l’erogazione dell’acqua potabile e delle acque reflue. In alcuni casi si è trattato di apparenti anomalie come il calo della pressione dell’acqua, la perdita della funzionalità di controllo remoto dei sistemi gestionali, l’interruzione o il malfunzionamento di pompe e valvole. Il fenomeno tuttavia è già considerato di interesse nazionale e nuove strategie per affrontarlo stanno per essere varate attraverso una collaborazione tra agenzie governative, privati che gestiscono il settore idrico e aziende specializzate in sicurezza informatica. In precedenza, altri attacchi informatici rilevati nel mese di settembre 2024 all’Arkansas City Water Treatment Facility hanno riguardato semplici violazioni dei sistemi gestionali informatizzati che pur non mettendo a repentaglio la somministrazione del servizio hanno comunque evidenziato criticità e vulnerabilità pericolose unitamente una tendenza che più recentemente ha assunto degli aspetti ancor più preoccupanti. Analoghi incidenti sono stati registrati nel 2025 e un incremento di essi è stato riproposto tra luglio e agosto 2026. Le autorità politiche locali stanno predisponendo finanziamenti cospicui per la modernizzazione delle infrastrutture idriche pubbliche e, altri fondi sono invece destinati a privati che aderiscono a programmi di ammodernamento e sicurezza. Le autorità di controllo e di sicurezza monitorano attentamente gli eventi, consapevoli che il fenomeno potrebbe non essere limitato a una singola area geografica, stante l’interesse strategico che le risorse idriche rappresentano e la possibilità di molti attori di usare tali attacchi nell’ambito di più complesse strategie di minacce asimmetriche.
Sommario. 1. La conferenza DEF CON 2026. – 2. Le analisi e gli avvisi della CISA. – 3. Gli alert dell’FBI e di altre agenzie governative. – 4. Prossimi investimenti. – 5. L’interesse strategico.
1. La conferenza DEF CON 2026
Nel corso della recente conferenza annuale DEF CON svoltasi a Las Vegas tra il 6 e il 9 agosto 2026 è stata annunciata una partnership tra il team DEFCON – Franklin e la National Rural Water Association (NRWA) per l’istituzione del Water Watch Center (WCC) centro nevralgico destinato a fornire alle piccole e medie aziende di servizi idrici, una serie di servizi diretti alla mitigazione dei rischi, anche a seguito di una serie sempre più consistenti di attacchi informatici, alcuni dei quali attribuiti ad attori stranieri. Questo nuovo centro mira a rafforzare le difese informatiche delle aziende partner, mitigare le violazioni dei sistemi gestionali sempre più frequenti, garantendo una costante e regolare erogazione dell’acqua direttamente ai centri idrici di piccole dimensioni facenti parte di un iniziale raggruppamento di sette Stati (quelli cioè che si rivolgono a un un’utenza di circa 10.000 persone e che da sole costituiscono circa il 90% dei complessivi 50.000 sistemi idrici pubblici esistenti). In questa fase iniziale lo sforzo principale è stato quello di strutturare un sistema di cybersecurity adattabile, pur mantenendo bassi i costi dei servizi offerti specie per le piccole aziende alle quali è destinato. Per far questo sono state selezionate cinque società del settore di sicurezza informatica in parte già operanti nel settore specifico della Managed Detection and Response e che si sono consorziate per affrontare questa nuova sfida: la Defendify, la Legato Security, la L1 Secure, la Rapid7 e la Sentinel Technologies avranno il compito di scambiarsi informazioni sulle minacce informatiche, attraverso un meccanismo di collaborazione appositamente dedicato, fornendo aggiornamenti alla citata NRWA che fungerà da hub nazionale.
La principale novità è costituita dal modello di sicurezza informatica dedicato al settore idrico che è sempre più interessato ad attacchi di vario tipo e che solo da poco rientra nelle più complesse analisi di rischio cyber realizzate a livello istituzionale. Oltre alla citata partnership, il Water Watch Center ha intrapreso una collaborazione con Cyber Maryland vero e proprio ecosistema informatico che lavora su ricerca, innovazione e mondo del lavoro, a stretto contatto con le principali agenzie federali del paese, per ampliare l’offerta ad altri stati, con un focus molto particolare, verso infrastrutture civili connesse o comunque operanti a supporto di asset militare e di intelligence, da sempre presenti nel Maryland e considerati di importanza strategica per l’intero sistema paese. Parallelamente sono state avviate altre collaborazioni con la Vanderbilt University e l’esercito statunitense per la creazione di modelli digitali dei principali sistemi idrici da rendere sicuri, al fine di consentire agli esperti di testare gli approcci difensivi, evidenziando le vulnerabilità principali.
2. Le analisi e gli avvisi della CISA
La Cybersecurity and Infrastructure Security Agency (CISA), agenzia federale statunitense, facente parte del Dipartimento della Sicurezza ha più volte lanciato degli avvertimenti riguardanti la suscettibilità alle minacce informatiche da parte dei sistemi idrici e delle acque reflue. Le principali violazioni hanno finora riguardato lo sfruttamento di ambienti legati alla tecnologia operativa (OT) e i sistemi di controllo industriale (ICS) obsoleti e non garantiti e quindi esposti a molteplici intromissioni. Un primo promemoria era stato formalizzato nel mese di settembre 2025 a seguito di un monitoraggio delle reti industriali che aveva evidenziato numerosi brute force attack specie in contesti aziendali privi di un valido sistema di difesa informatica. La vulnerabilità rappresenta un rischio non soltanto legato al potere derivante dalla manomissione integrale o parziale dei sistemi idrici vitali ma anche un aggravio economico molto importante stante i costi relativi. Il rapporto 2024 IBM Cost of a Data Breach aveva già rilevato che il costo medio delle violazioni dei dati negli Stati Uniti, in ambito industriale (non strettamente limitato al segmento in trattazione) poteva essere quantificata nell’ordine di 4,88 milioni di USD, con previsioni di aumenti esponenziali negli anni futuri. Nello specifico la vulnerabilità del settore idrico invece può essere ragionevolmente considerata una minaccia per la sicurezza pubblica e la stessa sicurezza nazionale dal momento che molti degli attacchi segnalati potrebbero celare più complesse strategie volte ad attuare minacce di tipo asimmetrico da competitor geopolitici internazionali.
3. Gli alert dell’FBI e di altre agenzie governative
Nel mese di luglio 2026 il Federal Bureau of Investigation (FBI) unitamente alla U.S. Environmental Protection Agency (EPA) hanno lanciato un alert con il quale si avvisava che una serie di attori sconosciuti avevano avuto accesso a numerose infrastrutture online in diversi stati, con conseguenze di perdita di funzionalità e controllo. Nel sito istituzionale l’agenzia federale ha dato risalto alle emergenze registrate nei confronti di varie aziende sparse su vari territori specificando che gli autori degli attacchi una volta avuto l’accesso ai sistemi gestionali idrici hanno immediatamente sostituito indirizzi IP e password, con conseguente perdita delle principali funzioni di monitoraggio e di controllo.
Official FBI “X” account, Cyber Division, post 31 luglio 26, https://x.com/FBICyberDiv/status/2082963054413615281
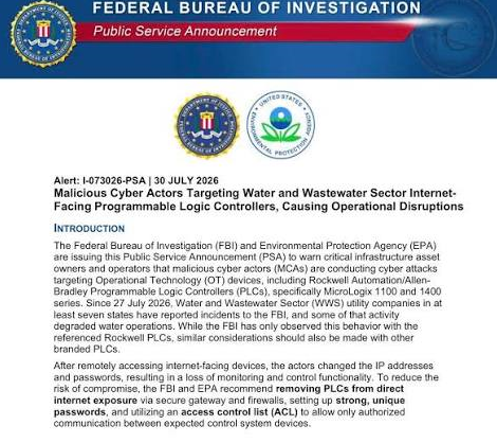
Official FBI Internet Crime Complaint Center IC3, https://www.ic3.gov/PSA/2026/PSA260730.pdf
Molti i suggerimenti pratici offerti essenzialmente di carattere pratico ma ritenuti utili soprattutto in questa fase nella quale è stato riscontrato una sottovalutazione del fenomeno degli attacchi cyber ad infrastrutture critiche che non dispongono d software adatti all’esigenza, né di personale che risulta essere sufficientemente formato a criticità e pericoli come quelli attuali, in un contesto professionale che deve necessariamente rivedere priorità di sicurezza, formazione e adeguamento strutturale.
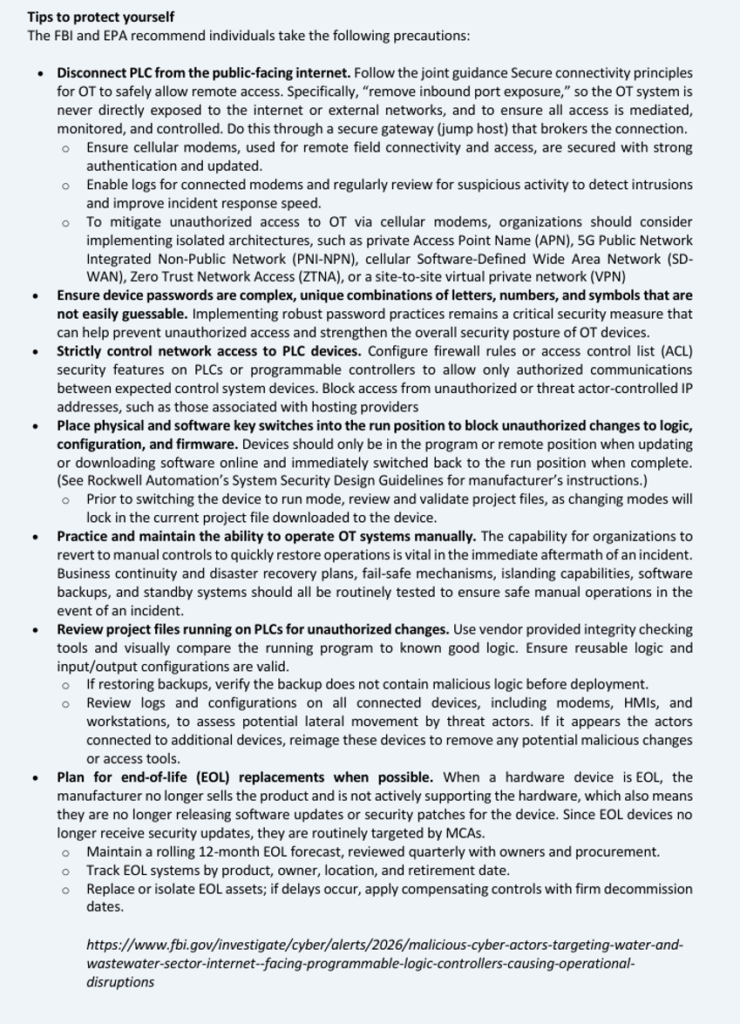
FBI National Press Office site, section cyber alert, https://www.fbi.gov/investigate/cyber/alerts/2026/malicious-cyber-actors-targeting-water-and-wastewater-sector-internet–facing-programmable-logic-controllers-causing-operational-disruptions
4. Prossimi investimenti
Il 3 agosto 2026, il governatore di New York, Katy Mary Hochul ha annunciato un massiccio investimento pari a circa 9 milioni di dollari destinati a 153 progetti governativi locali per il rafforzamento della sicurezza informatica dei sistemi idrici del paese. Il programma di sovvenzioni denominato SECURE procederà parallelamente all’assistenza tecnica specializzata da parte della Environmental Facilities Corporation al fine di implementare i nuovi standard minimi di sicurezza informatica per la gestione dell’acqua potabile e dei sistemi reflui. Più nello specifico, si legge nel sito istituzionale, si tratta di un finanziamento in aggiunta a quello già previsto e approvato per il 2027 pari a complessivi $. 3,75 miliardi, nell’ottica di una modernizzazione e messa in sicurezza delle infrastrutture critiche.
5. L’interesse strategico
Per comprendere l’importanza che il settore riveste va ricordato che già a fine giugno 2026 Il Centro Nazionale di Cybersecurity del NIST (NCCoE) ha rilasciato un’interessante pubblicazione comprendente indicazioni utili a gestire informaticamente le infrastrutture critiche nei settori dei sistemi per l’acqua e delle acque reflue, nel duplice interesse che le stesse siano in grado di operare con la massima efficacia sia nella fornitura del bene idrico e sia nella rimozione dei materiali nocivi e inquinamenti presenti nelle acque reflue. La NIST Special Publication 1800-45Cybersecurity for the Water and Wastewater Sector: Build Architecture, evidenzia gran parte di queste indicazioni, confermando, parallelamente, quanto sia importante adottare un nuovo approccio di sicurezza alle infrastrutture legate al settore. Alcuni dei contenuti erano già presenti nella bozza NIST Technical Note 2283 ma i continui rinnovamenti dovuti all’aggiornamento dei sistemi operativi informatizzati delle società di gestione e gli attacchi informatici sopra accennati hanno determinato il convincimento di predisporre una guida pratica nel settore Water and Wastewater System anche per le aziende gestionali in un’ottica di maggiore sicurezza. Sviluppata in collaborazione con fornitori di tecnologie, gestori di servizi idrici, esperti del settore la guida fornisce anche tre diversi esempi rappresentativi per l’implementazione dell’accesso remoto sicuro destinato ai gestori, comprendente diverse tipologie di configurazione dei sistemi.
Va infine considerato che le strutture idriche costituiscono da sempre dei bersagli chiave nell’ambito delle guerre ibride e delle minacce asimmetriche. Nelle fasi di conflitti avanzati, è noto che si realizzino attacchi a dighe, acquedotti, impianti di distribuzione, potabilizzazione e desalinizzazione, allo scopo di bloccare il flusso dell’acqua potabile, creare il panico tra la popolazione e attraverso questo esercitare pressioni sui governi pur rimanendo al di sotto della soglia dei conflitti aperti. A prescindere dalla gradualità e dalla rilevanza degli attacchi subiti è quindi indispensabile non sottovalutare episodi come quelli citati e soprattutto non circoscrivere la problematica a un territorio, stante l’approccio volutamente asimmetrico che ormai caratterizza molte azioni in ambito internazionale tale da poter essere replicato in diversi contesti geopolitici.
Di Pietro Lucania
PhD in Relazioni Internazionali presso l’Università degli studi di Cagliari. Collaboratore accademico per l’insegnamento di Informatica Giuridica presso il DIEE – UNICA, e membro del network di DirICTo.