

Chi vigila sull’intelligenza artificiale? Poteri, competenze e garanzie secondo il recente Decreto n.179/2026
Il decreto legislativo 7 ottobre 2026, n. 179 completa un’importante parte dell’adeguamento italiano all’AI Act attraverso la definizione dei poteri delle autorità competenti, dei procedimenti di vigilanza e del sistema sanzionatorio. Il provvedimento interviene inoltre sulla sperimentazione normativa, sulla formazione e sull’utilizzo dell’intelligenza artificiale nel lavoro, nelle professioni, nella sanità e nella pubblica amministrazione. L’articolo analizza una parte rilevante dell’assetto nazionale di attuazione dell’AI Act, disciplinando le competenze delle autorità, l’esercizio dei poteri di vigilanza e il sistema sanzionatorio. Dopo una ricostruzione della struttura del provvedimento, l’articolo esamina la distribuzione delle attribuzioni fra AgID, ACN, autorità del settore finanziario e Garante per la protezione dei dati personali, evidenziando il rapporto fra specializzazione dei controlli e coordinamento istituzionale. L’analisi distingue inoltre le funzioni di indirizzo, accertamento, intervento correttivo e sanzione, mostrando come la qualificazione del potere concretamente esercitato determini i presupposti dell’azione amministrativa, gli obblighi di motivazione, le garanzie procedimentali e la disciplina dei termini. Particolare attenzione è dedicata alle misure non pecuniarie e alla valutazione della tempestività del procedimento sanzionatorio. La cooperazione fra autorità viene infine esaminata alla luce dei vincoli di protezione dei dati e riservatezza, quale condizione per assicurare controlli coerenti e una tutela effettiva delle persone interessate.
Sommario. 1. Struttura e contenuti del decreto n. 179/2026. – 2. Il ruolo delle Autorità coinvolte. – 3. Coordinamento istituzionale e protezione delle informazioni. – 4. Considerazioni conclusive.
1. Struttura e contenuti del decreto n. 179/2026
Con il decreto legislativo 7 ottobre 2026, n. 179, pubblicato nella Gazzetta Ufficiale dell’8 ottobre 2026, n. 234, il legislatore italiano interviene sull’attuazione del regolamento (UE) 2024/1689, comunemente indicato come AI Act, per apprestare un quadro organico in materia di poteri delle Autorita’ nazionali e di utilizzo dell’intelligenza artificiale nella formazione.
Il fondamento dell’intervento si trova nell’art. 24 della legge 23 settembre 2025, n. 132, ponendosi in misura complementare rispetto al distinto d.lgs. 9 settembre 2026, n. 160, sull’impiego dell’IA nelle attività di polizia. Questa delimitazione evita di attribuire al nuovo decreto norme che appartengono a un altro provvedimento e consente di comprendere il carattere complementare dei due interventi.[2]
Nel definire l’ambito di applicazione del decreto, l’art. 2 richiama i soggetti individuati dall’art. 2, par. 1, dell’AI Act e sottolinea la necessità di coordinare la nuova disciplina con le normative dei singoli settori. Su questa base, l’art. 3 pone la persona al centro dell’intervento legislativo, orientando l’impiego dell’intelligenza artificiale verso criteri di trasparenza e responsabilità e affidando alla vigilanza il compito di presidiare i rischi per i diritti e le libertà. Questa centralità acquista un significato giuridico concreto nella possibilità, per chi subisce gli effetti di una decisione, di comprenderne le ragioni, contestarne l’esito e ottenere un esame effettivo del proprio caso da parte di un operatore dotato delle competenze necessarie.
Il provvedimento è destinato a entrare in vigore il 23 ottobre 2026, ma la sua portata supera l’organizzazione delle autorità: accanto ai poteri di notifica e vigilanza, vengono disciplinati sanzioni, reclami, sperimentazione, percorsi formativi, garanzie lavorative e tutela delle informazioni tecnico-industriali utilizzate nello sviluppo dell’IA.[1]
Il d.lgs. 179/2026 si articola in cinque capi, che affrontano la disciplina dell’intelligenza artificiale attraverso definizioni, organizzazione dei controlli, impieghi settoriali, tutela delle informazioni e disposizioni finanziarie.
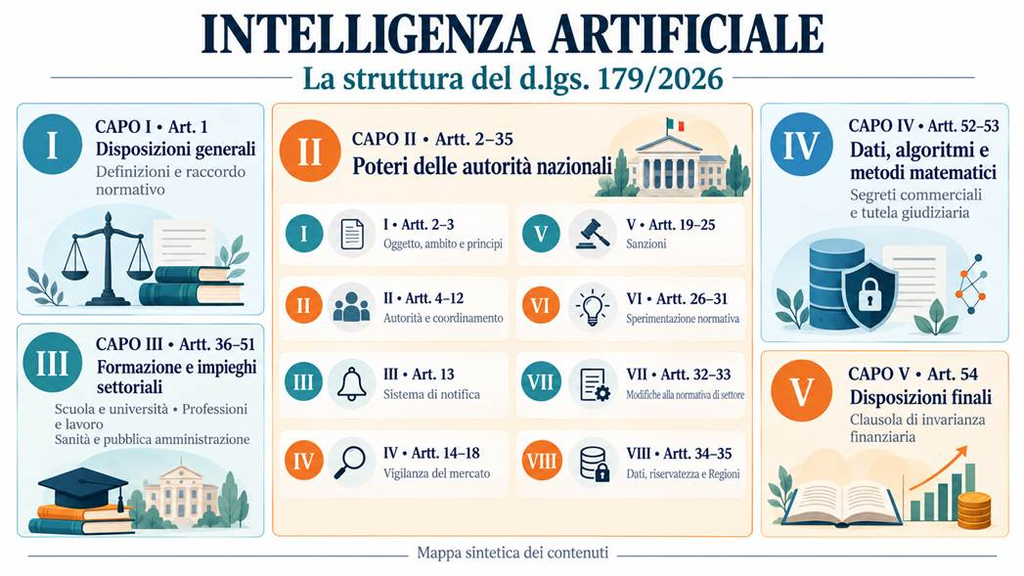
- Il Capo I, dedicato alle disposizioni generali, contiene le definizioni utilizzate nel decreto, raccordandole al quadro terminologico dell’AI Act e della legge italiana sull’intelligenza artificiale.
- Il Capo II disciplina l’organizzazione e l’esercizio dei poteri delle autorità nazionali. La sua articolazione in otto sezioni permette di distinguere i diversi ambiti dell’intervento:
- La Sezione I, «Disposizioni generali» (artt. 2–3), definisce l’oggetto, l’ambito di applicazione e i principi del decreto, collocando l’intervento in una prospettiva di tutela della persona e di impiego trasparente e responsabile dell’IA.
- La Sezione II, «Autorità nazionali, punto di contatto unico e relativo coordinamento» (artt. 4–12), individua le autorità competenti e disciplina i rapporti di collaborazione fra esse, con le autorità settoriali e con le istituzioni europee.
- La Sezione III, «Sistema di notifica» (art. 13), riguarda i poteri di AgID per la valutazione, la designazione, la notifica e il monitoraggio degli organismi di valutazione della conformità.
- La Sezione IV, «Sistema di vigilanza del mercato» (artt. 14–18), disciplina la registrazione dei sistemi interessati, i poteri ispettivi, i procedimenti di vigilanza e il trattamento dei reclami.
- La Sezione V, «Disposizioni sanzionatorie» (artt. 19–25), regola l’esercizio del potere sanzionatorio, distinguendo le misure pecuniarie da quelle non pecuniarie e definendo le procedure applicabili.
- La Sezione VI, «Spazi di sperimentazione normativa» (artt. 26–31), disciplina gli ambienti nei quali sviluppare e sperimentare sistemi di IA sotto la supervisione delle autorità competenti.
- La Sezione VII, «Modifiche alla normativa di settore» (artt. 32–33), adegua disposizioni già vigenti, raccordando le nuove competenze in materia di IA con la disciplina dell’ACN e della sperimentazione FinTech.
- La Sezione VIII, «Ulteriori disposizioni» (artt. 34–35), presidia la protezione dei dati e la riservatezza negli scambi informativi e prevede il coinvolgimento delle Regioni e la valorizzazione delle esperienze territoriali.
- Il Capo III (artt. 36–51) affronta l’impiego dell’IA nei percorsi formativi, nelle professioni, nel lavoro, nella sanità e nella pubblica amministrazione. Il suo contenuto comprende sia lo sviluppo delle competenze sia le garanzie necessarie quando i sistemi incidono sulle persone, in particolare nelle decisioni lavorative.
- Il Capo IV (artt. 52–53) riguarda la tutela delle informazioni aziendali e delle esperienze tecnico-industriali relative a dati, algoritmi e metodi matematici, attraverso l’integrazione della disciplina dei segreti commerciali e il richiamo alla competenza delle sezioni specializzate in materia di impresa.
- Il Capo V (art. 54) contiene, infine, la clausola di invarianza finanziaria, che regola le risorse utilizzabili per l’attuazione del decreto.
2. Il ruolo delle Autorità coinvolte
Gli artt. 4 e 5 si soffermano sull’assetto delle autorità nazionali, dinstinguendo tra funzioni di notifica e funzioni di vigilanza del mercato.
In tal senso:
- L’articolo 4 designa AgID come autorità di notifica, responsabile della predisposizione e dell’attuazione delle procedure necessarie per la valutazione, la designazione e la notifica degli organismi di valutazione della conformita’ e per il loro monitoraggio;
- L’articolo 5 designa, quali autorità nazionali di vigilanza del mercato:
a) l’ACN, per la vigilanza del mercato sui sistemi di IA, ai sensi e secondo quanto previsto dall’articolo 70 del regolamento IA;
b) la Banca d’Italia, quale autorita’ competente sui sistemi di IA ad alto rischio utilizzati nell’erogazione di finanziamenti o di altri servizi finanziari disciplinati ai sensi del testo unico delle leggi in materia bancaria e creditizia, di cui al decreto legislative 1° settembre 1993, n. 385, la CONSOB, quale autorita’ competente sui sistemi di IA ad alto rischio utilizzati nell’erogazione dei Servizi finanziari disciplinati ai sensi del testo unico delle disposizioni in materia di intermediazione finanziaria, di cui al decreto legislativo 24 febbraio 1998, n. 58, l’IVASS, quale autorita’ competente sui sistemi di IA ad alto rischio utilizzati nell’esercizio dell’attivita’ assicurativa o riassicurativa e di distribuzione di prodotti assicurativi disciplinati ai sensi del codice delle assicurazioni private, di cui al decreto legislativo 7 settembre 2005, n. 209;
c) il Garante per la protezione dei dati personali, limitatamente a quanto previsto dall’articolo 74, paragrafo 8, del regolamento IA.
Le disposizioni menzionate offrono molteplici spunti di riflessione.
La funzione di AgID mira a preparare e attuare le procedure per valutare, designare e notificare gli organismi di valutazione della conformità e per controllarne il mantenimento dei requisiti. Gli organismi notificati svolgono i compiti previsti dalla disciplina europea nei casi in cui il relativo percorso di conformità richiede il loro intervento. Ciò non implica, pertanto, che AgID debba autorizzare preventivamente qualsiasi utilizzo di IA, né che ogni sistema sia soggetto a certificazione esterna.
L’art. 13 rafforza questo presidio attraverso monitoraggio continuo e audit periodici o straordinari: in caso di carenze o inadempimenti, AgID avvia, previo contraddittorio con l’organismo interessato, procedimenti di limitazione, sospensione o revoca della designazione. La vigilanza sulla qualità e sull’indipendenza dei valutatori diventa così un elemento della stessa affidabilità del sistema di conformità.
ACN è invece competente per la vigilanza del mercato secondo il perimetro europeo e nazionale, ed è anche il punto di contatto unico previsto dall’art. 6 del decreto. Tale funzione agevola i rapporti con le istituzioni europee e gli altri Stati membri, ma non assorbe le competenze delle autorità finanziarie o del Garante. L’individuazione dell’interlocutore corretto richiede di considerare insieme il sistema, il rischio e il contesto nel quale esso è impiegato.
L’ACN assume il ruolo di autorità generale di vigilanza del mercato sui sistemi di IA, entro il perimetro previsto dall’AI Act e nel rispetto delle attribuzioni delle altre autorità. La vigilanza del mercato riguarda la conformità dei sistemi e delle condotte degli operatori alla disciplina applicabile: non può quindi essere ricondotta alla sola sicurezza informatica, anche se le competenze tecniche dell’Agenzia costituiscono una componente rilevante dell’attività di controllo.
La specializzazione finanziaria segue, invece, un criterio funzionale. In particolare:
- Banca d’Italia vigila sui sistemi ad alto rischio utilizzati nell’erogazione di finanziamenti e degli altri servizi disciplinati dal testo unico bancario;
- Consob su quelli utilizzati nei servizi disciplinati dal testo unico della finanza;
- IVASS su quelli utilizzati nelle attività assicurative, riassicurative e di distribuzione.
Per il settore finanziario, il decreto valorizza le autorità già competenti: Banca d’Italia per finanziamenti e servizi riconducibili al testo unico bancario, Consob per i servizi disciplinati dal testo unico della finanza e IVASS per l’attività assicurativa, riassicurativa e di distribuzione dei prodotti assicurativi. La scelta permette di integrare la verifica dei sistemi ad alto rischio nella conoscenza dei rispettivi mercati e delle loro regole. Occorre però precisare che, secondo l’art. 74, par. 6, dell’AI Act, questa competenza presuppone un collegamento diretto tra l’immissione sul mercato, la messa in servizio o l’uso del sistema e la fornitura dei servizi finanziari. L’appartenenza dell’utilizzatore al settore finanziario non è, da sola, sufficiente.
Il rinvio all’art. 74, par. 6, richiede che l’immissione sul mercato, la messa in servizio o l’uso siano direttamente collegati alla fornitura dei servizi finanziari.[1][4]
Per questa ragione, il semplice fatto che un sistema sia utilizzato da una banca non risolve sempre la questione della competenza. Un sistema relativo all’erogazione del credito e uno impiegato nella gestione del personale possono richiedere analisi differenti.
L’art. 9 prevede la collaborazione fra ACN e autorità finanziarie per i sistemi utilizzati dagli istituti finanziari che non ricadono nella specifica attribuzione dell’art. 74, par. 6. La distinzione consente di conservare le competenze settoriali senza creare aree prive di vigilanza.
La posizione del Garante per la protezione dei dati personali richiede una distinzione particolarmente importante. Il rinvio all’art. 74, par. 8, gli attribuisce la vigilanza del mercato su specifici sistemi ad alto rischio: quelli dell’allegato III, punto 1, quando utilizzati per attività di contrasto, gestione delle frontiere, giustizia e democrazia, e quelli dei punti 6, 7 e 8. La disposizione europea precisa inoltre che tale vigilanza deve rispettare l’indipendenza delle autorità giudiziarie e non interferire con l’esercizio delle funzioni giurisdizionali.
La ripartizione delle competenze introdotta dal decreto punta ad affidare la vigilanza ad autorità che possiedono una conoscenza approfondita dei singoli ambiti di applicazione dell’intelligenza artificiale. Nel settore finanziario, ad esempio, il controllo sui sistemi ad alto rischio funzionali all’erogazione dei servizi è rimesso alle autorità di vigilanza bancaria, finanziaria e assicurativa, consentendo così di valutare i rischi tecnologici nel contesto regolamentare di riferimento.
Spesso uno stesso sistema incrocia più discipline: una soluzione di AI per la valutazione del merito creditizio, ad esempio, deve soddisfare i requisiti dell’AI Act, la regolamentazione bancaria e le norme sulla protezione dei dati personali. Questa pluralità di regimi non implica necessariamente tre controlli distinti: l’autorità finanziaria può vigilare anche sull’AI Act per il proprio settore, lasciando al Garante Privacy la tutela dei dati.
L’efficacia del modello poggia quindi sul coordinamento interistituzionale. Gli accordi e i flussi informativi previsti dal decreto servono a raccordare le ispezioni, condividere dati e smistare le segnalazioni, con un triplice obiettivo:
- scongiurare duplicazioni istruttorie,
- evitare contrasti di giudicato e
- scongiurare vuoti di tutela dovuti a conflitti negativi di competenza, il tutto nel pieno rispetto dei confini tracciati dalla legge.
3. Coordinamento istituzionale e protezione delle informazioni
Alla ripartizione per materia delle attribuzioni si affianca la necessaria distinzione tipologica delle funzioni rimesse a ciascuna autorità. Il medesimo organo è infatti titolare di poteri eterogenei: di regolazione soft e indirizzo, istruttori e conoscitivi, conformativo-ripristinatori ovvero propriamente sanzionatori in senso stretto.
Ne consegue che l’individuazione del regime giuridico applicabile non postula unicamente la verifica della competenza soggettiva, bensì l’esatta qualificazione della natura del potere concretamente azionato, da cui discendono i presupposti di fatto e di diritto dell’agire amministrativo, l’onere e l’ampiezza della motivazione ex art. 3 l. 241/1990, l’estensione del contraddittorio procedimentale e la disciplina dei termini di decadenza o prescrizione.
Nell’adozione di linee guida, raccomandazioni e buone prassi ai sensi dell’art. 11, l’autorità esercita una funzione nomofilattica e di indirizzo: trattasi di strumenti di soft law volti a orientare l’esegesi delle disposizioni e la condotta dei consociati intra vires. Tali atti generali, pur rilevando ai fini della corretta interpretazione del precetto primario, sono privi di efficacia precettiva autonoma e non integrano fonti di rango primario idonee a configurare illeciti: in ossequio al principio di legalità e tassatività della fattispecie sanzionatoria (art. 1 l. 689/1981), l’irrogazione della sanzione postula necessariamente la violazione di un precetto direttamente posto dalla fonte normativa cogente.
Diverso è il fondamento causale dei poteri di vigilanza e ispettivi di cui agli artt. 15 e 17, preordinati all’acquisizione degli elementi probatori per la verifica di conformità tecnica e giuridica dell’attività vigilata. Gli atti di esibizione documentale, l’accesso ai registri e i verbali di ispezione integrano meri atti della fase istruttoria: la constatazione dell’illecito ivi contenuta non coincide con la contestazione dell’addebito. È quest’ultima, infatti, che determina la vocatio in iudicium in sede amministrativa, cristallizza l’oggetto dell’incolpazione e garantisce l’effettività del diritto di difesa (art. 24 Cost.) e del giusto procedimento.
Le risultanze istruttorie possono altresì legittimare l’esercizio dei poteri inibitori o conformativi previsti dall’art. 16. In tale ipotesi, l’azione amministrativa è tesa a rimuovere uno stato di rischio o di non conformità mediante l’imposizione di facere o non facere mutuati dalla disciplina unionale. L’ordine di adeguamento o la limitazione d’uso possiedono efficacia ripristinatoria e preventiva, non afflittiva: la loro legittimità si misura sui parametri di stretta necessità, idoneità e proporzionalità rispetto allo scopo tipico, restando irrilevante la sola natura restrittiva della sfera giuridica del destinatario ai fini dell’ascrizione al genus sanzionatorio.
L’indefettibilità del criterio funzionale è confermata dall’art. 22: per le infrazioni di lieve entità, la norma contempla, quale alternativa alla sanzione pecuniaria, la diffida a rimuovere la violazione e ad astenersi dalla reiterazione. Pur condividendo l’effetto conformativo tipico degli ordini di cui all’art. 16, la misura è espressamente inserita nella sequenza sanzionatoria, assolvendo alla medesima funzione di deterrenza e risposta all’illecito. La qualificazione del provvedimento prescinde dunque dal nomen iuris e impone l’indagine sulla causa tipica dell’atto, sui presupposti e sulla base legale di conferimento.
Tale discrimine rileva, da ultimo, sul computo e sul regime dei termini procedimentali. Sebbene la fase pre-istruttoria, il procedimento conformativo e il procedimento sanzionatorio possano porsi in sequenza logica o fattuale, ciascuno conserva autonomia strutturale. Con riferimento al paradigma dell’art. 24, comma 1 – che impone l’adozione del provvedimento sanzionatorio motivato entro un “termine ragionevole” decorrente dalla contestazione –, il sindacato giurisdizionale sulla tempestività dell’azione impone di distinguere rigidamente tra il segmento temporale dell’accertamento, la fase che conduce alla contestazione tempestiva e il perimetro temporale compreso tra quest’ultima e la decisione finale. Ciascuna fase soggiace a distinte regole di decorrenza del dies a quo, perentorietà ed eventuali cause di sospensione o interruzione. Solo la corretta sussunzione della fattispecie nella pertinente tipologia di potere consente di verificare la legittimità formale e sostanziale del provvedimento e la pienezza delle garanzie procedimentali riconosciute all’amministrato.
Gli artt. 7–12 prevedono accordi, protocolli e forme di cooperazione operativa. Le autorità devono condividere tempestivamente le informazioni utili all’esercizio delle rispettive funzioni e predisporre meccanismi di risposta rapida agli incidenti gravi. Quando gli accordi incidono sulle amministrazioni territoriali, è prevista una comunicazione preventiva agli organismi rappresentativi indicati dalla legge. Il Comitato di coordinamento può fornire indirizzi unitari e viene informato delle negoziazioni e degli accordi.[1]
L’art. 8 regola il rapporto con le autorità di vigilanza sui prodotti soggetti alla normativa europea di armonizzazione. Quando il controllo riguarda un prodotto al quale si applicano entrambe le discipline, ACN e autorità settoriali svolgono congiuntamente le attività secondo la ripartizione prevista. Il coordinamento risulta particolarmente rilevante per sistemi integrati in prodotti regolati, per i quali occorre valutare requisiti tecnici e rischi nel loro contesto d’uso.
La cooperazione non attribuisce al Comitato un potere generale di sostituirsi alle autorità competenti. L’art. 12 mantiene ferme le attribuzioni del Garante e dell’AGCOM quale Coordinatore dei servizi digitali. Il rapporto con il Digital Services Act e con la competenza europea sui sistemi integrati in piattaforme o motori di ricerca di dimensioni molto grandi richiede inoltre di leggere il decreto insieme al nuovo art. 75 dell’AI Act.[3]
L’art. 34 precisa che gli scambi possono avvenire anche in deroga al segreto d’ufficio, ma nel rispetto della normativa sulla protezione dei dati e dei principi di necessità, proporzionalità e minimizzazione. La deroga non autorizza una circolazione indiscriminata delle informazioni. In termini applicativi, gli accordi dovrebbero identificare finalità, categorie di dati, destinatari, accessi e garanzie di riservatezza, evitando che il coordinamento diventi una nuova fonte di raccolta eccedente rispetto ai compiti istituzionali.
4. Considerazioni conclusive
Dall’analisi condotta emerge che l’effettività della vigilanza sull’impiego e sviluppo dei sistemi di intelligenza artificiale dipenderà dalla capacità di rendere riconoscibile, in ogni intervento, il rapporto fra autorità competente, funzione esercitata e regole applicabili.
La specializzazione dei controlli permette, senza dubbio, di valorizzare le conoscenze proprie dei diversi settori, ma richiede un coordinamento che eviti sovrapposizioni e incertezze nell’individuazione delle responsabilità istituzionali.
Al tempo stesso, la pluralità dei poteri attribuiti alle autorità impone di distinguere l’attività diretta a orientare gli operatori da quella volta ad acquisire informazioni, correggere una situazione di rischio o applicare una sanzione.
Da questa distinzione discende la possibilità di verificare se il singolo provvedimento sia fondato su presupposti adeguati, sorretto da una motivazione pertinente e adottato nel rispetto delle garanzie e dei tempi previsti dalla disciplina applicabile.
Gli accordi e gli scambi informativi possono sostenere tale esercizio dei poteri, purché rimangano funzionali alle attribuzioni di ciascuna autorità e rispettino i limiti posti alla circolazione dei dati. La prospettiva antropocentrica richiamata dal decreto trova così una concreta traduzione anche nella qualità dell’azione amministrativa: tanto l’operatore sottoposto a controllo quanto la persona che chiede tutela devono poter comprendere chi interviene, sulla base di quale norma, per quale finalità e attraverso quale procedimento. La chiarezza dell’assetto istituzionale e procedimentale costituisce, pertanto, una condizione essenziale affinché la disciplina dell’IA offra garanzie concretamente esercitabili.
Di Alessia Palladino
Assegnista di ricerca e Cultore della Materia in «Informatica giuridica» e «Computer Law» presso l’Università degli Studi di Cagliari.